EU AI法第50条(透明性義務)の猶予期限は2026年12月2日に迫っており、大至急対応準備を整える必要があります。
「すでに対応準備を終えた」と考えている企業であっても安心はできません。サーバー側での画像自動圧縮等によって識別情報が消え、知らぬ間に違法状態へ戻ってしまう技術的落とし穴が存在するためです。
さらには法務面。元請け企業が制裁金リスクを回避しようとして、「違反時の損害や制裁金をすべて下請けに全額補償させる」過酷な補償条項(Indemnification Clause)を追加してくるリスクが存在します。
本稿では、第50条への対応をめぐる構造的リスクを解剖し、技術適合と法務防衛、そしてコスト最小化を同時に満たす「適正防衛体制」の設計図を明示します。
- 1.【認識の死角】半導体・SaaS事業者が陥る「規制延期」の誤解
- 2.【表層の物語:支配側のナラティブ】主要メディアが隠す「情報の檻」
- 3.【構造的実態:暴かれた歪み(L3)】EU AI法第50条の真の狙い
- 4.【構造のアナロジー:The Simple Truth】5歳児英語で描く城主と道具の物語
- 5.【構造の解読:アーキテクトによる深掘り解説】物語の裏に潜むAI産業の不条理な実態
- 6.【情報のストレステスト:網羅的検証と 4 つのケース】
- 7.【生存のためのシナリオ:Blueprint】
- 8.【歴史の鏡:繰り返される構造】公的ルールを悪用したリスク転嫁の系譜
- 9.【この歴史から学ぶべき1行の教訓】
- 10.【結び:自律した一歩を踏み出すために】
- 思考の手綱を取り戻し、「戦略参謀」へ
- 【Reference:解析の根拠となった情報群】
1.【認識の死角】半導体・SaaS事業者が陥る「規制延期」の誤解
オムニバス規則の死角:延期されたのは一部の「高リスクAI」のみ
クラウド経由でAIソフトを提供する日本の事業者(SaaSベンダー)や、ヨーロッパ(EU)市場向けにデジタルコンテンツを展開している日本企業の間で、「EU AI法」の適用開始スケジュールについて大きな勘違いが広がっています。
「ニュースで『EUのAI規制が2027年まで延期された』と聞いたから、うちも当面は何も対策しなくて大丈夫だろう」
「うちは開発を請け負う下請け企業だし、直接EUと取引していないから関係ないはずだ」
もしそのように考えているとしたら、非常に危険な状態です。
確かにEUは、一部の「高リスクAI(医療やインフラなど危険度の高いAI)」に対する厳しい規制の開始時期を2027年まで延期することを決定しました。しかし、「すべてのAI規制が延期された」と受け取るのは完全な誤解です。
意外と知られていないのですが、AIで生成した画像や文章であることを明示したり、AIチャットボットであることを利用者に伝える 「EU AI法 第50条:透明性義務」は、2026年8月2日にすでに全面施行されています。
この第50条は、AIで作った画像や文章、音声データの中に識別用のデータ(電子透かしやメタデータ等)を埋め込んだり、画面上で「これはAIが作成したものです」と明示することを求めるルールです。
2026年12月2日のデッドライン:既存システムを襲う全世界売上3%の制裁金
さらに、規制開始前(2026年8月2日より前)から提供されていた既存のAIシステムであっても、「2026年12月2日」までにこのルールへ適合させなければならないという期限が定められています。
この期限までに対応が間に合わない場合、「最大で全世界年間売上高の3%(または1,500万ユーロのいずれか高い方)」という高額な罰金を科されるリスクが発生します。
加えて実務面で大きな脅威となるのが、ヨーロッパの取引先や大手Webプラットフォームから、ルール未適合であることを理由に、AIサービスやコンテンツの接続を一方的に遮断されてしまうリスクです。
元請けから迫られる「過酷な補償条項」のリアルな脅威
さらに足元では、業務を発注する元請け企業(大手一次受け企業など)や欧州の取引先が、定期的な契約更新のタイミングで厳しい補償条項(Indemnification Clause)を追加する動きを強めています。
これは、「AI法違反によって生じた損害は、すべて下請け企業が全額賠償する」という内容です。
十分な法務チェック体制を持たない日本の開発会社や中小のSaaS事業者が、改定内容の重大さに気づかないままサインしてしまい、他社の罰金リスクまで背負わされる事態が現在進行形で多発しています。
「AI規制は延期された」という誤った情報を真に受け、システム改修や契約チェックを後回しにした企業は、ヨーロッパ市場からの即時排除や巨額の損害賠償という厳しい現実に直面することになります。
本稿では、AIや法務の専門知識がない方でも構造がスッキリと理解できるよう、ニュースの裏側でいま何が起きているのか、そして2026年12月2日の期限に向けてどのように自社を守るべきなのかをわかりやすく解き明かしていきます。
2.【表層の物語:支配側のナラティブ】主要メディアが隠す「情報の檻」
情報を正しく受け取り、その本質を掴むためには、まず「情報の読み解き方を定義する」必要があります。本稿を作成する際、軸としているのが情報の3つの階層です。
情報解読の物差し:L1(表層)・L2(解釈)・L3(構造)とは何か
・ L1(表層): ニュースの見出しや、政府・欧州当局・巨大IT企業の公式声明。
・ L2(解釈): 国内メディアや専門家による背景解説。
・ L3(構造): 深層に潜む、物理的・経済的な力学。
この3つの階層の違いを見抜き、深層にある構造(L3)を自力で解析する。この能力が欠けていると、あなたの判断は常に他者のナラティブ(他者が設計した物語)に依存することになります。
「国際ルールや公式パッケージに従っていれば安心」という思考のプログラム
ナラティブとは、単なる事実(L1)や解説(L2)ではありません。それらを巧妙に編み込み、「〇〇の言う通りやっていれば安心・安全だ」という結論へ読者を誘導する、他者が設計した思考のプログラム(情報の檻)です。
現在、主要メディアや経済誌の特集を通じて、世界のルールを管理・支配する側によって作られた次のような「上からのナラティブ」が流布されています。
「 世界中でC2PA(注1)などの最新規格の標準化が進み、大手IT企業もEUの透明性行動規範に相次いで署名している。
日本企業もこの国際ルールに乗り遅れず、今すぐ社内ガイドラインを整えてC2PA認証ツールや公式パッケージを導入し、ルールに完璧に適合(コンプライアンス)させることこそが、会社を守る唯一の正解であり安心である 」
(注1)[C2PA]とは、画像やファイルが出力された出所や編集履歴を証明するための、世界標準の技術規格のこと。
しかし、このナラティブは本当でしょうか?
ここで一度立ち止まり、ニュースや専門家が描く「用意されたルールやツールに従っていれば安全だ」というシナリオに、わずかな歪みがないか疑ってみてください。
その「問い」を持てるかどうかが、大きな境目となります。誰かが作ったナラティブに流されず、自社の利益を守り抜けるかどうかの、決定的な分岐点なのです。
3.【構造的実態:暴かれた歪み(L3)】EU AI法第50条の真の狙い
第2章で見たように、メディアや専門家は「公式ルールやチェックリストに従っていれば安心だ」というナラティブ(思考の檻)を提示します。
しかし、その表層の解釈(L2)を掘り下げると、そこには法・技術・契約・お金の力学が絡み合う、冷徹な深層の構造(L3)が存在しています。
現場の担当者や経営陣が陥っている「表層の思い込み」と、裏側で進行する「深層の構造的実態」を対比させて解体していきます。
① 制度解釈の死角:オムニバス誤報と12月2日のデッドライン
・ 表層の思い込み(L2): 「ニュースで規制延期と聞いたから、自社のAIシステム改修は当面静観しても問題ない」
・ 深層の構造的実態(L3): 2026年7月にEUで決定された「デジタル・オムニバス規則(手続きを簡素化・延期するための法律)」で対象となったのは、医療機器や社会インフラなどに使われる一部の『高リスクAI』に対する規制のみです。
一方、AI生成物の明記や、問い合わせ用AIチャットボットで「こちらはAIが自動応答しています」と事前に告知する義務などを定めた「EU AI法 第50条(透明性義務)」は、すでに2026年8月2日から全面適用されています。
さらに、規制前(2026年8月2日より前)から提供されている既存のAIシステムであっても、「2026年12月2日」までに適合させなければならないという最終期限が明確に定められています。
目前に迫るこの期限を過ぎた瞬間に違法状態へ突入し、「最大1,500万ユーロ(約24億円)または全世界年間売上高の3%のいずれか高い方」という厳しい制裁金リスクが発生します。
② 技術現場の死角:Exif削除による「C2PA自爆パラドックス」
・ 表層の思い込み(L2): 「プライバシー保護やファイル軽量化のため、Webサイト公開時に画像からExif(注1)などのメタデータ(注2)を一括削除するのが正しい運用だ」
(注1)[Exif]とは、写真データの中に自動保存される撮影日時や端末情報などのデータのこと。
(注2)[メタデータ]とは、画面上には直接表示されないものの、ファイルの裏側に記録されている各種の作成・管理情報のこと。
・ 深層の構造的実態(L3): 従来のセキュリティ対策に従ってサーバー側でデータ一括削除処理(スクラブ処理)を実行すると、第50条適合に不可欠な 「C2PA(注3)メタデータ(AIによる作成・編集ログの証明情報)」まで一緒に消し去ってしまう という致命的な技術的盲点が存在します。
(注3)[C2PA]とは、画像やファイルの出所や編集履歴を証明するための世界標準技術規格のこと。
良かれと思って行ったセキュリティ対策が、C2PA証明データを自ら破砕し、結果としてAI法違反を引き起こす自爆原因になってしまうという構造的落とし穴です。
③ 部署間ギャップの死角:「人間の目視」と免責範囲の誤解
・ 表層の思い込み(L2): 「ドラフト段階でAIを使っても、最後は社員が目で確認して編集・公開しているため、これは人間の制作物でありAI生成物の表示は不要だ」
・ 深層の構造的実態(L3): 「人間の編集責任(注4)」による表示免責(第50条第4項例外)が適用されるのは、ニュースや解説記事などの文章(テキスト)限定です。
(注4)[人間の編集責任]とは、人間がファクトチェックや校正を行い、その内容の公表に対して責任を負う体制のこと。
画像、動画、音声といった文章以外のメディアや対話UIについては、人間の目視が入っていようがいまいが、AI要素が含まれていれば例外なく表示・ラベリング(AI生成物である目印)の法的義務の対象です。
テキスト用のルールを画像や音声にまで拡大解釈する運用の盲点が潜んでいます。
④ 法務・契約の死角:過酷な補償条項と責任転嫁
・ 表層の思い込み(L2): 「自社は下請けの開発会社だし、直接EUと取引していないから、ペナルティの責任は元請けや開発元にある」
・ 深層の構造的実態(L3): EU AI法の制裁金は「1,500万ユーロ(約24億円)または全世界年間売上高の3%のいずれか高い方」と定められています。
大手元請け企業の売上規模によっては制裁金は数十億〜数百億円規模に達し、契約時点でリスク額を特定することすら不可能です。
大手元請け企業は、自社が被るこの巨額リスクの回避を狙っています。 そのため契約更新時、過酷な補償条項(注4)(Indemnification Clause) を密かに挿入してきます。 「過失割合や損害賠償の上限(キャップ)を一切設けず、制裁金や損害を全額下請けが補償する」という不当な条件です。
(注4)[補償条項(Indemnification Clause)]とは、規制違反等が発生した際、相手方が被った損害や制裁金を代わりに補償する契約条件のこと。元請けが、自社の売上規模に応じて課される天文学的な制裁金リスクを、上限なしで下請けへ全額転嫁する「過酷な補償条項」として悪用されています。
十分な法務体制を持たない下請け企業が、リスクに気づかないままサインし、他社の天文学的な罰金リスクまで丸抱えさせられています。
さらに、C2PAメタデータがない画像や告知機能のないSaaSシステムに対しては、欧州の現地企業や大手Webプラットフォームが、違法コンテンツの掲載・接続を回避するために自動プログラム(サーバーの自動判断ルール)でアクセス拒否や掲載拒絶を行います。
下請け企業や日本のSaaS事業者は、気づかないうちに元請けの損失を肩代わりさせられる防波堤(身代わり)に仕立て上げられ、さらにはビジネスの機会まで遮断されるリスクを抱えています。
⑤ 財務・集金構造の死角:C2PA「無料」の裏にある三重の継続コスト
・ 表層の思い込み(L2): 「C2PA規格はオープンソース(無料)だから、全社システムをC2PAに完全適合させればコストをかけずに安心が得られる」
・ 深層の構造的実態(L3): 規格自体は無料であっても、ビジネスの現場で「社会的に信用できるデータ」として運用するためには、次の 「三重の継続コスト(サブスクリプション費用)」 を欧米の認証ベンダへ永続的に支払い続ける必要があります。
- 電子証明書の更新料(年額費用): データの信頼性を担保する証明書の有効期限切れを防ぐための維持費用。
- タイムスタンプの従量課金(API通信費用): 時刻の偽装を防ぐための公的な時刻証明機関(タイムスタンプ局)へ、データ出力ごとに支払う利用料。
- クラウド鍵管理(HSM)のレンタル料(月額費用): 署名用の暗号鍵を安全に保管するための高セキュリティな専用サーバー代。
マスコミが唱える「完全適合」に真面目に従うと、欧米企業が設計した継続課金の仕組みの中に巻き込まれていくことになります。

【シミュレーションに関する重要注記】
本稿は確定的な未来予測ではありません。
主要な地政学的・経済的シグナルを分析し、現在の構造的トレンドが継続するという前提(Assumption)に基づき、潜在的なリスクやボトルネックを特定するための『戦略的ストレステスト』 です。
唯一の正解を提示することよりも、剥き出しの構造的真実(L3)を共有することで、読者が他者のナラティブに依存せず、自らの判断軸で動くための論理的なシミュレーションを提供することを目的としています。
4.【構造のアナロジー:The Simple Truth】5歳児英語で描く城主と道具の物語
こうした構造分析をベースに、LinkedIn等を通じて世界のビジネスパーソンに向けて英語で発信しています。以下の英文は、その一部である「アナロジー(構造を読み解くたとえ話)」です。
あえて難しい専門用語をすべて削ぎ落とし、中学レベルの英語(5歳児英語OS)で構築しています。
日本語のフィルターを介さず、まずは英語のまま脳内に「構造の絵」を描く感覚で読み進めてみてください。英語を精読する必要はありません。直下に日本語訳も添えていますので、まずはサッと目をすべらせてみてください。
『英文レポートの全文』は、こちらの[英語特設ページ]にアーカイブしています。世界基準の情報に直接触れたい方はご覧ください。
── [ The Simple Truth ( 英文レポート全文 ) ] ──
A ruler of a large city made a new rule for all workers who sold tools in the market. The rule was this: “You cannot sell any tools without a special stamp from the ruler. The stamp shows that your tools are real.” The workers believed this was a good rule to stop bad tools, so they followed it.
However, there was a big problem that the workers did not know.
After getting the stamp at the castle, workers always cleaned their tools one last time before selling them. They had to wash away the dirty oil and bad smells from production. If the tools were dirty or smelled bad, customers would get angry and return them, and the workers could not make money.
But there was a terrible trap. When workers washed the tools to make them clean, the castle’s special stamp washed away, too!
The workers were in big trouble. If they clean the tools, they lose the stamp and cannot sell them. If they do not clean the tools, customers will not buy them.
It became even worse. The big shop owners made a secret rule: “If the stamp disappears and causes a problem, the worker must pay all the money for it.”
Also, workers had to pay money for the stamp to the castle every year. The workers tried hard to follow the rules, but the system just kept taking away their money.
── [ 構造のアナロジー:日本語全訳 ] ──
大きな街を治める城主が、市場で道具を売るすべての労働者に対して、新しいルールを作りました。そのルールはこうでした。「城が認めた特別なスタンプがなければ、道具を売ることは一切できない。そのスタンプは、お前の道具が本物であることを示すものだ。」労働者たちは、これは悪い道具をなくすための良いルールだと信じ、それに従いました。
しかし、労働者たちの知らない大きな問題がありました。
城でスタンプをもらった後、労働者たちは道具を売る前に、いつも最後にもう一度道具を綺麗にしていました。彼らは、製造中についた汚い油や悪い匂いを洗い流さなければならなかったのです。もし道具が汚れていたり、悪い匂いがしたりすると、客は怒って返品してしまい、労働者たちはお金を稼ぐことができなくなってしまいます。
しかし、恐ろしい罠がありました。労働者たちが道具を綺麗にするために洗うと、城の特別なスタンプまで一緒に洗い流されてしまう構造になっていたのです。
労働者たちは大きな困難に直面しました。道具を綺麗にすれば、スタンプが消えて売ることができなくなります。かといって道具を綺麗にしなければ、客は買ってくれません。
状況はさらに悪くなりました。大きな店のオーナーたちが、秘密のルールを作ったのです。「もしスタンプが消えて問題が起きたら、労働者がそのすべてのお金を支払わなければならない。」
また、労働者たちは毎年スタンプ代を支払わなければなりませんでした。労働者たちは一生懸命ルールに従いましたが、その仕組みはただ彼らのお金を奪い続けるだけでした。
5.【構造の解読:アーキテクトによる深掘り解説】物語の裏に潜むAI産業の不条理な実態
サーバー側のExif削除によるC2PAデータ消滅の技術的盲点
物語における「城主が作った新しいルール」は、EU AI法第50条が課す透明性義務を指しています。AIで生成された画像や文章に対し、それがAI生成物であることを示す「電子的な刻印(C2PAデータ)」を付与することを義務付ける規制です。
物語における「最後の仕上げ磨き」は、Webサイトに画像を掲載する際、サーバー側で自動的に行われている「Exifデータの削除工程」です。現代のWeb実務において個人情報保護や通信量削減のため、この工程は標準手順となっています。
しかし、ここに技術的な盲点が存在します。スタンプまで洗い流されてしまったように、サーバー側でExifデータを削除すると、画像に埋め込まれたC2PAの認証データまで一緒に消去されてしまうのです。
賠償転嫁条項(MCC-AI)とプラットフォーム側の「集金構造」
さらに、大きな店のオーナーたちが作った「秘密のルール」とは、大手企業が下請けと結ぶ標準的な契約書(MCC-AIなど)に含まれる賠償転嫁条項です。
C2PAデータが消えて欧州当局からペナルティを受けた場合、その損害賠償をすべて下請けの制作会社に負担させる仕組みが作られています。
そして「毎年支払わなければならないスタンプ代」とは、C2PA規格や認証状態を維持するために必要な年間認証費、タイムスタンプ利用料、そして認証鍵を安全に管理するための専用サーバー(HSM)の維持コストです。
これに伴い、下請けの制作会社などに切実な影響が及びます。
制作した画像をWeb上に掲載する際、従来通りのセキュリティ手順に従ってExifデータを削除すると、C2PAデータが消去され、知らぬ間に「欧州の規制に違反した未認証コンテンツ」が市場へ放出されます。
問題が発生した際、元請け企業は契約に基づき、発生したすべての損害賠償を下請けへ請求してきます。
Exifデータを削除するとC2PAデータも消えて規制違反となり、かといってExif削除をやめれば個人情報漏洩のクレームにつながるという、どちらを選んでも損失が発生する構造的な板挟みに陥るのです。
こうした板挟みな状況に加え、C2PAのための継続的なシステム維持費や年間認証コストという、プラットフォーム側の「集金構造」に組み込まれるという負の側面も無視できません。
6.【情報のストレステスト:網羅的検証と 4 つのケース】
1.【主流の楽観論:日本国内メディアの解釈】
世間では、今回の事象について、次のような楽観的な見方が主流となっています。
「C2PA等のメタデータ付与機能は、欧州向けや指定案件にのみ技術モジュールでスポット対応すれば十分である」
「全品一律でC2PA対応を義務化しておけば、規制違反による損害賠償リスクは全方位で防げる」
2.【冷徹な事実:海外一次情報が突きつける現実】
しかし、現実は冷酷です。
発注元の「非EU向け」という言葉を信じC2PA非対応で納品した制作物が、元請け経由でEU市場へ流用され、その結果、罰則金を転嫁されるリスクが発生します。
一方で、全品一律対応を行うと、対応不要な国内向け制作物にまでC2PA暗号鍵の管理費用やタイムスタンプAPI利用料といった固定費がかかり、利益率が恒常的に圧迫されます。
構造的真実( L3 ) による多角的検証
ここからは、表層のニュースを離れ、【構造的真実(L3)による多角的検証】を行います。C2PA対応範囲と契約条件の二つの要素を掛け合わせ、4つの選択肢を検証します。
- X 軸: EU対象限定 vs 全製品一律適用
C2PAの適合範囲をEU限定にするか全製品一律にするかという「適用範囲の選択」 - Y 軸: 責任分離 vs 過酷な補償条項
取引先に対し賠償責任を限定するか全額補償を受け入れるかという「契約条件の選択」
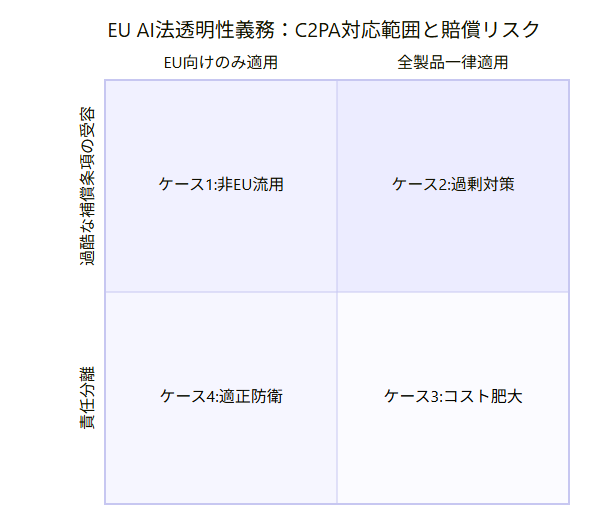
ケース1:非EU品の流用(EU向けのみ適用 × 過酷な補償条項の受容)
【状況】
C2PA対応はEU向けの制作物に限定する一方、元請けとの契約に過酷な補償条項が含まれているケースです。
【問題点】
「非EU向け」という言葉を信じてC2PAを付けずに納品した制作物を、元請けが後からEU市場へ流用・二次利用する場合があります。
この際、元請けの過失であるにも関わらず、過酷な補償条項により、未認証違反の損害賠償を転嫁されてしまう問題が生じます。
ケース2:過剰対策(全製品一律適用 × 過酷な補償条項の受容)
【状況】
すべての制作物に一律でC2PA対応する一方、元請けとの契約に過酷な補償条項が含まれているケースです。
【問題点】
対応が不要な国内向け制作物にまで、C2PA暗号鍵の管理費用やタイムスタンプAPI利用料といった固定費がかかり、利益率を圧迫します。
さらに、自社で正しくC2PAを付与して納品しても、元請けが自社サイトに画像を掲載・圧縮する段階でC2PAデータを消去してしまうトラブルが発生することがあります。
この際、過酷な補償条項に基づき下請け側の不備として処理され、損害賠償を転嫁される問題が生じます。
ケース3:認証コスト肥大(全製品一律適用 × 責任分離)
【状況】
すべての制作物に一律でC2PA対応を行い、元請けとは「当該案件の範囲内でのみ責任を負う」という責任分離の契約を結んでいる状態です。
【問題点】
損害賠償の転嫁リスクは防衛できています。しかし、対応が不要な国内向け制作物にまで、C2PA暗号鍵の管理費用やタイムスタンプAPI利用料といった固定費がかかり、利益率を圧迫する問題が生じます。
ケース4:適正防衛(EU向けのみ適用 × 責任分離)
【状況】
C2PA対応はEU向けの制作物に限定し、元請けとは「当該案件の範囲内でのみ責任を負う」という責任分離の契約を結んでいる状態です。
【効果】
C2PA暗号鍵の管理費用やタイムスタンプAPI利用料といった固定費を最小限に抑えられます。万が一の賠償リスクも特定案件内に封じ込め、自社の利益とリスクを適切に管理できます。
会社を守る「防衛線」
自社が今、どのようなリスク(C2PAの対応範囲と契約条件の組み合わせ)に置かれているか。その現状を曖昧なまま放置することは、経営的には「無防衛な丸腰」を意味します。
「全品一律でC2PA対応を義務化すれば、損害賠償リスクは防げる」という言葉に惑わされてはいけません。不要な全製品一律対応によって、無駄なコストを払い続ける恐れがあります。
さらに、元請けからの過酷な全額補償条項を呑み込んでしまえば、万一のトラブル発生時に巨額の損害賠償を背負い込むことになります。
不当な責任転嫁を遮断し、自社の決定権と利益を守る「適正防衛体制」を確立しなければなりません。
現場責任者が今すぐ取るべき3つの実務シナリオと具体的な防衛策を整理します。
7.【生存のためのシナリオ:Blueprint】
ここではモデルケースとしてコンテンツ制作・IT受託開発を行う下請け企業を取り上げます。なかでも、大手元請け企業からC2PA実装や過酷な補償条項への対応を求められている現場責任者を想定します。
たとえあなたの業種が違っていても、『戦略的シミュレーション(思考訓練の場)』として読み進めてください。 ここで述べるロジックを自社に置き換えて考えること。そのプロセスこそが、情報の檻(おり)を抜け出し、地頭(じあたま)を鍛えるための最良の訓練となるはずです。
シナリオA:過酷な補償条項の受容と非EU品の流用リスク
C2PA対応はEU向けの制作物に限定する一方、大手元請けとの契約に過酷な補償条項が含まれているケースです。
「非EU向け」という言葉を信じてC2PAを付けずに納品した制作物が、後から元請けによってEU市場へ流用された場合、未認証違反の損害賠償を全額転嫁されるリスクが存在します。
[具体的アクション:契約改定までの緊急防衛策]
即座の契約改定が困難と思われる場合、まずは不当な濡れ衣を着せられるリスクを防ぐため、技術的エビデンスとしてのログ保存を執行します。
具体的には、納品時のデータ(ハッシュ値や受発注時の仕様ログ)を自社サーバーへ自動保存する最小限のモジュールを構築します。
この対策を取ることにより、元請けによって後からEU市場へ流用された場合や、元請け側の編集・圧縮でデータが消去された場合でも、「自社は発注通りの仕様で正しく納品を完了していた」という事実を客観的に証明できます。
それにより、「下請けの納品に不備があった」という元請けからの不当な主張(責任転嫁)を退けるための、強力な反論根拠を確保します。
[この対策に伴う新たな課題]
ログ保存システムの開発コストが発生します。
併せて、データ保管用のストレージ容量や管理工数が増加します。
戦略的意義:
この措置を講じることで、元請けによる一方的な流用や過失に対し、「弊社は仕様通りに納品を完了した」という客観的証拠をもって不当な賠償請求を突っぱねるカードを確保します。
自社の責任範囲を技術的に立証できる体制を整えることが、元請けに対して「自社の責任範囲を超えた損害責任は負わない(責任分離)」という契約改定を対等に交渉・要求する前提として不可欠です。
[適正防衛体制への移行]
この応急処置ができたら、速やかにシナリオCで述べる「責任分離契約への改定とC2PA運用の最適化(適正防衛体制の確立)」へ移行します。
シナリオB:全品一律対応の過剰対策とコスト膨張
大手元請けと過酷な補償条項を結んだまま、すべての制作物に対して一律でC2PA対応を行っている状態です。
まず、元請け側の編集や画像圧縮によってC2PAデータが後から消去された場合、「下請け側の納品不備」として損害賠償を全額転嫁されるリスクが存在します。
さらに、対応が不要な非EU向け制作物にまで暗号鍵の管理費用やタイムスタンプAPI利用料が発生し続けます。その結果、自社の利益率が圧迫されます。
[具体的アクション:緊急の回避策]
全品一律での付与運用を見直します。
「EU向け案件のみ」に限定して自動付与するプログラムを作成し、納品データの最終チェックシステムへ組み込みます。
具体的には、納品先の仕様データを自動判定し、EU向けに必要な場合のみC2PAの暗号署名処理を自動実行する仕組みを構築します。
この対策を取ることにより、非EU向け制作物への不要なAPI課金や認証局への従量課金を遮断できます。
そうすることで、無駄な運用コストを大幅に削減します。
[この対策に伴う新たな課題]
既存の出荷システムに判定プログラムを組み込むための開発工数が発生します。
それにより、一時的にエンジニアのリソースがシステムの再設計へ割かれることになります。
戦略的意義:
この措置を講じることで、C2PAの暗号鍵やタイムスタンプを提供する外部ベンダーへ毎月発生していた無駄な固定費の流出を遮断し、自社の利益率を守ることができます。
[適正防衛体制への移行]
この過剰コストの是正にメドが立ち次第、速やかにシナリオCで述べる「責任分離契約への改定とC2PA運用の最適化(適正防衛体制の確立)」へ移行します。
シナリオC:責任分離契約の締結と納品エビデンス自動保存による「適正防衛体制の確立」
[目指すべき適正防衛の姿]
最終的に到達すべき適正防衛のゴール(完成形)です。
元請けとの契約を責任分離型へ改定し、C2PAの対応範囲を「EU向け案件のみ」に絞り込みます。
これにより、元請けからの不当な責任転嫁リスクと無駄な運用コストの発生を、根本から遮断した状態を確立します。
[実現のための2つの条件]
1. 責任分離契約の締結
C2PAの適用対象を「EU向け指定案件」に限定し、それ以外での未付与を免責とする旨を明記します。
あわせて、納品後の編集や画像圧縮によるデータ消滅についての完全免責と、万が一自社に過失が生じた場合における損害賠償額の上限(受注金額相当等)を定める二重の防衛条項を盛り込みます。
2. 納品エビデンスの自動保存
納品データの最終チェックシステムで「EU向け案件のみ」に限定してC2PAを自動付与し、納品時点のログ(仕様データ等)を自社サーバーへ自動保存します。
[確立される構造的防衛]
この2つの条件を揃えることで、納品後にデータ消滅が発生した場合でも「弊社は仕様通りに納品を完了した」という事実を客観的に証明できます。
その結果、不当な損害賠償の転嫁を退けるとともに、非EU向け制作物への不要な暗号鍵管理費やタイムスタンプAPI利用料を遮断できます。
無防備な放置(シナリオA)から脱出し、一時的な緊急回避(シナリオB)で稼いだ時間を活かして、この適正防衛体制(シナリオC)へ移行することが根本解決となります。
【3つのシナリオ比較対照マトリクス】
| 比較項目 | シナリオA:無防備な放置 | シナリオB:過剰対策・緊急回避 | シナリオC:適正防衛体制の確立 |
|---|---|---|---|
| 契約・法務状態 | 過酷な補償条項のまま放置 (流用・データ消去時に全額賠償転嫁されるリスク) | 過酷な補償条項のまま放置 (契約上の過失リスク残存) | 責任分離契約を締結 (EU限定・完全免責・賠償上限の設定) |
| C2PA付与範囲 | EU向け案件のみ(または未対応) ※非EU品として納品後、元請けに流用されるリスク | 全品一律対応 (不要なコストが発生) | EU向け案件のみ (契約+技術の二重防衛) |
| 納品後の立証能力 | ログなし(立証不能) ※「自社は仕様通り納品した」と言えず濡れ衣を着せられる | ログなし(立証不能)の可能性あり (ログ保存未整備の段階では契約リスク残存) | 納品エビデンスの自動保存 (ハッシュ値・仕様ログで仕様通りの納品を客観証明) |
| 運用コスト・固定費 | 初期コストは低いが、巨額賠償金で即死するリスク | 全一律対応による不要なAPI/暗号鍵課金 (高コスト・粗利圧迫) | 無駄な運用コストを根本排除 (必要最小限の適正コスト) |
| アクション | 納品ログ自動保存による客観的証拠の確保(対等な交渉カードの獲得) | 出荷判定プログラムの組み込みによる無駄なコストのカット。納品ログを自動保存 | 責任分離契約への改定とエビデンス自動保存の常態化 |
| 経営上の位置づけ | 最悪の放置状態 (契約リスク未対処の危険状態) | 一時しのぎ (コスト膨張を防ぐ応急手当・時間稼ぎ) | 到達すべき根本解決のゴール (自律的インフラの完成形) |
総括:構造的防衛への着陸シナリオ
C2PA対応の本質はIT作業ではなく「経営防衛」
EU AI法やC2PAをめぐる問題は、単にメタデータを付与するかどうかという作業レベルの話ではありません。
最大のリスクは、大手元請けからの不当な責任転嫁(全額補償リスク)と、本来なら不要なコストの増大です。
「全品一律で対応すれば安心だ」という考えは、一見すると合理的に思えます。しかし、本来対応が不要な案件にまで外部認証サービスを利用すれば、自社の損益(P/L)を不当に浸食することになります。
こうした経営リスクを自ら引き寄せないための判断が求められます。
2段階で進める適正防衛のステップ
無防備な放置(シナリオA)から脱出し、自社の利益と継続性を守り抜くためには、以下の2段階による構造的着陸が不可欠です。
1.第一段階:技術的緊急回避(シナリオB)による止血
契約変更は相手があることなので時間を要するケースが多いはずです。
まずは自社だけで可能な取り組みから始めましょう。納品データの最終チェックシステムへ「EU向け案件のみ」に限定して自動付与するプログラムを組み込みます。
非EU向けへの無駄な利用料支払いを遮断し、法務交渉に備えます。
2.第二段階:責任分離契約(シナリオC)による根治
元請けとの契約改定へ踏み込みます。
「C2PA適用対象のEU限定化」「納品後データの完全免責」「過失時の損害賠償額の上限設定」を盛り込んだ防衛条項を締結します。
納品時の客観的ログ(データ履歴)の自動保存と組み合わせることで、責任転嫁の構造を根本から無力化します。
意思決定者への提言
仮に元請けから要求があったとしても、すべての制作物に一律でC2PAメタデータを付与したり、広範な賠償責任を約束する必要はありません。
技術的な出口制御で無駄なコストを抑え込み、法務的な責任分離によって経営リスクを遮断する。
この技術と法務を組み合わせた適正防衛体制(シナリオC)の確立こそが、欧州AI規制時代を生き残るための合理的な回答です。
8.【歴史の鏡:繰り返される構造】公的ルールを悪用したリスク転嫁の系譜
事例1:1906年 米国「純正食品および薬品法」制定と海外サプライヤーへの適合義務転嫁
[類似点]
1906年、米国で「純正食品および薬品法」が制定されました。この法律は、輸入食品に対して厳格な成分表記や有害物質の混入禁止を義務付けます。
これに対し、米国の巨大な輸入元や流通業者は、自社が負うべき製品回収や巨額の罰金リスクを強く警戒しました。
そこで彼らは、調達先である海外の一次生産者に対し、詳細な成分分析証明書の提出を義務付けました。
さらに取引継続の絶対条件として、不適合が発生した際の全損害を海外サプライヤー側に補償させる過酷な免責契約の締結を迫ったのです。
大義名分として「品質や安全の確保」を掲げつつ、法規制に伴うコンプライアンス責任や金銭的リスクを調達先へ押し付ける構造ができあがりました。
この図式は、EU AI法第50条の透明性義務を背景に、適合責任や賠償リスクをすべて下請け側へ転嫁する現代の契約実態と完全に一致しています。
[結末]
自前での検査体制や莫大な損害補償リスクを単独で抱えきれない中小の海外サプライヤーは、深刻な不利益を被りました。
彼らは大手輸入元からの取引停止を恐れ、不当な契約条件を受け入れざるを得なかったのです。しかし、ひとたび不適合が発覚すると、巨額の全額補償責任を問われて相次いで倒産や市場撤退へ追い込まれました。
結果として、法的防衛力と検査コストを吸収できる一部のメガサプライヤーのみが生き残りました。このように、リスクの引き受け能力を持たない中小事業者が排斥され、大規模資本へ供給網が集約される結果になったのです。
出典: 『U.S. Department of Agriculture』, “The 1906 Food and Drugs Act and Its Enforcement” (1907)
事例2:1973年 第一次オイルショックにおける石油メジャーの不可抗力(Force Majeure)宣言
[類似点]
1973年の第一次オイルショック時、OPECによる原油供給制限によって劇的な供給不足が発生しました。
この時、国際石油資本(石油メジャー)は自社が下流顧客に対して負っていた安定供給義務の履行不能に伴う損害賠償責任を回避しようと試みました。
その回避策として、契約上の「不可抗力(Force Majeure)条項」を発動したのです。これにより、大手供給元であるメジャー企業は自社の法的・金銭的賠償責任を回避しました。
一方で、石油不足による価格高騰や供給途絶の不利益は、下流の独立系特約店や販売事業者へすべて転嫁されました。
法的な免責条項を盾にして自社を防衛し、歪みのすべてを立場が弱い側へ押し付ける手法は、現代の構図と同じです。
[結末]
メジャー側が法的免責によって自社の賠償責任を回避した一方で、供給を断たれた独立系特約店や販売事業者は深刻な不利益に直面しました。
彼らは顧客への供給責任を果たすため、価格が高騰したスポット市場から買う事を余儀なくされたのです。しかし当時は、既存契約や公的規制によって顧客への販売価格の引き上げが厳しく制限されていました。
その結果、仕入れ値が販売値を大幅に上回る構造的な「逆ザヤ」が発生し、売れば売るほど赤字が膨らむ事態に陥ったのです。自前での代替調達力や法的手段を持たない独立系事業者はこの赤字に耐え切れず、連鎖倒産と大手に買収される業界淘汰に見舞われました。最終的に、法的な免責とリスク転嫁の仕組みを完備していた大手資本のみが生き残ったのです。
出典: 『Federal Energy Administration』, “The Petroleum Industry: A Report on Market Structure and Force Majeure Executions” (1974)
9.【この歴史から学ぶべき1行の教訓】
「成文法はクモの巣に似ている。弱い者がかかれば絡め取られるが、強い者がかかれば容易に破って通り抜ける。」
―― アナカルシス(古代ギリシャの哲学者)
公的ルールや免責条項は、資本力のある大企業には責任回避の道具となり、法的防衛力のない弱者を捕獲して損害を負担させる網となります。
10.【結び:自律した一歩を踏み出すために】
本稿の執筆を開始してから、数日が経過しました。2026年12月2日に迫る「EU AI法 第50条:透明性義務」の最終デッドラインまでの猶予は、今この瞬間も刻々と削られています。
もしあなたが作成している事業計画が、マスコミの「規制延期」という表層ニュースや、「うちは下請けだから関係ない」という現場の楽観論を鵜呑みにして作られているとしたら——。
それは、台風が来ると分かっているのに何の備えもなく出かけるようなものです。
対策を後回しにした結果、万が一トラブルが発生した時には、大手元請けの巨額な制裁金をすべて肩代わりさせられる「身代わりの防波堤」にされてしまうリスクがあります。
他人のルールに振り回される状態を放置するのはもうやめましょう。
やるべきことはシンプルです。対象を絞ることで無駄なコストを抑え、契約で自社の責任範囲をきっちり分ける。これだけです。
これから先、対応は2つの道に分かれます。
主要メディアのニュースを真に受け、問題が起きた後に巨額の賠償請求書を突きつけられて呆然とするか。それとも、誤報に惑わされず、自社のシステムと契約内容を見直してリスクを遮断するか。
会社の利益と現場の仲間を守れるのは、構造の罠に気づいたあなた自身です。楽観論に流されることなく、会社を守るために具体的な一歩を踏み出す時です。
◆ あなたのデスクで明日、問い直すべき1つの質問
「自社が締結している下請け契約に、上限のない賠償転嫁条項(補償条項)が潜んでいませんか?」
思考の手綱を取り戻し、「戦略参謀」へ
他人の見解やAIの回答を右から左へ流すだけの伝達係で終わるのか。 それとも、一次情報を基に自社の生存シナリオを描く「戦略参謀」へ進化するのか。
もしあなたが、単なる情報の整理屋から脱却し、自らの価値を高めたいと願うなら、まずは他人の解釈に頼るのをやめ、自分の頭で考え抜く「参謀の思考の型」を身につける必要があります。
そのための思考の視点や実践のステップを、7日間の無料メール講座に凝縮して整理しました。
【無料7日間メール講座】
『AI時代を勝ち抜く「戦略参謀」の思考術』
このメール講座を受講することで、AIに代替される立場を脱し、自分の頭で考え抜くための「思考の軸」が手に入ります。
■ 本講座で身につく「3つの視点」
- ニュースの解釈を鵜呑みにせず、裏にある「構造」を疑う視点
- AIを丸投げ相手ではなく「副操縦士」として従えるツッコミの型
- 他人の意見の伝達係を脱し、自分の判断に確固たる根拠を持てる「思考の軸」
- Day 1: 役員会議での冷や汗と、見えない「情報の死角」
- Day 2: 日本の報道の楽観論と「解釈の歪み」を見抜く視点
- Day 3: 「AIへの丸投げ」が単なる作業屋(オペレーター)を作る理由
- Day 4: AIを「副操縦士」にして手綱を握る参謀の思考法
- Day 5: 提示された前提を疑う「ツッコミの型」
- Day 6: 海外規制の急変にみる事前防衛の分析実例
- Day 7: 伝達係を脱し、経営陣の「参謀」へ進化するサバイバルロードマップ
多忙な日々に新たな勉強時間を追加する必要はありません。
毎朝数分の読書で、AI時代を生き抜く「参謀の思考OS」をインストールしてみませんか?
[👉 無料7日間メール講座に登録して「参謀の思考術」を受け取る]
【Reference:解析の根拠となった情報群】
・ EUR-Lex: Regulation (EU) 2024/1689 (EU AI Act) – Article 50
(※EU AI法第50条の透明性義務に関する、最も権威ある欧州連合官報の公式法文ページ)
・ C2PA (Coalition for Content Provenance and Authenticity) Technical Specification
(※AI生成物の真実性と編集履歴を証明する、世界標準団体直の技術仕様書)
・ European AI Office – European Commission
(※透明性行動規範や実務ガイドラインを直接発行・管理する、EU管轄官庁の公式ポータル)